Elektromobiliams (EV) tampant vis labiau sujungtiems, jiems vis labiau kyla skaitmeninė rizika. Lietuvoje, kur EV naudojimas sparčiai auga – iki 2025 m. užregistruota daugiau nei 20 000 – ekspertai reiškia susirūpinimą dėl kibernetinio saugumo grėsmių, nukreiptų ne tik į patį automobilį, bet ir į visą jį supančią ekosistemą.
EV: kompiuteriai ant ratų
Šiuolaikinės elektrinės transporto priemonės aprūpintos belaidžiais (OTA) atnaujinimais, interneto ryšiu ir išmaniosiomis įkrovimo sistemomis. Šios funkcijos suteikia patogumo, bet taip pat ir sukuria pažeidžiamumų. Prijungta EV iš esmės yra skaitmeninis įrenginys ant ratų – jam gresia ta pati rizika kaip ir išmaniajam telefonui ar nešiojamajam kompiuteriui.
Įkrovimo stotelės: silpnoji grandis
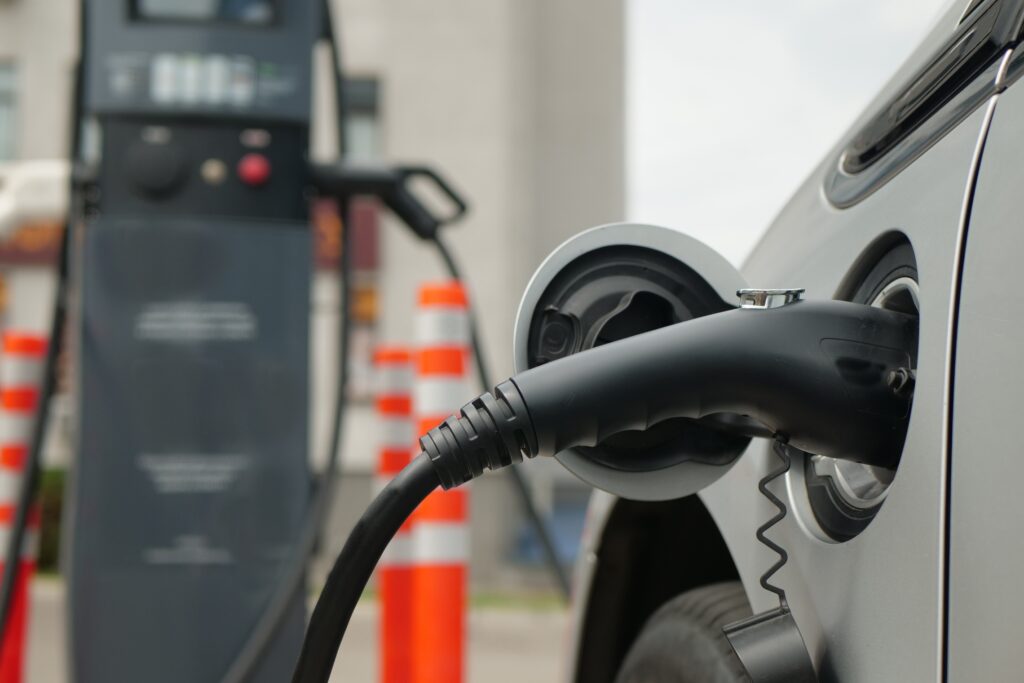
Saugumo problemos dažnai kyla ne dėl transporto priemonės, o dėl namų ar viešosios įkrovimo infrastruktūros. Lietuvoje vis dažniau įrengiamos namų įkrovimo stotelės su „Wi-Fi“ arba LTE ryšiu. Jei jos tiekiamos iš nesertifikuotų arba pigių tiekėjų – dažnai iš Kinijos prekyviečių – joms gali trūkti pakankamos kibernetinio saugumo apsaugos. Pažeista įkrovimo stotelė gali apnuodyti visą namų tinklą, įskaitant ir pačią elektromobilį.
Galimos pažeidimo pasekmės:
- Manipuliavimas nesaugiais įkrovimo režimais
- Asmens duomenų nutekėjimas per prijungtas elektromobilių paskyras
- Neleistinas energijos naudojimas arba sistemos perėmimas (pvz., saulės inverteriai)
Visuotiniai incidentai kelia nerimą
Nors Lietuvoje dar neužfiksuota didelių elektromobilių įsilaužimo incidentų, pasaulinių pavyzdžių daugėja. 2016 m. „Black Hat“ konferencijoje tyrėjai pademonstravo, kaip nuotoliniu būdu perimti „Tesla“. 2025 m. pradžioje JK gynybos rangovai uždraudė darbuotojams susieti telefonus su tam tikrais kiniškais elektromobiliais dėl įtariamo duomenų nutekėjimo.
Populiarūs elektromobiliai Lietuvoje ir susijusi rizika
Tokie modeliai kaip „Tesla Model 3/Y“, „Volkswagen ID.4“, „BYD Atto 3“ ir „MG4“ yra plačiai naudojami Lietuvoje. Visos jos remiasi mobiliosiomis programėlėmis ir OTA sistemomis. Jei šios programėlės nėra reguliariai atnaujinamos, naudoja silpnus slaptažodžius arba jungiasi per nesaugius tinklus, jos tampa atviromis durimis įsilaužėliams.
Ekspertų rekomendacijos Lietuvos elektromobilių savininkams
Kibernetinio saugumo ekspertai siūlo su elektromobiliais elgtis kaip su išmaniaisiais įrenginiais, o ne tik kaip su transporto priemonėmis. Svarbiausi patarimai:
- Nuolat atnaujinkite programinę įrangą – transporto priemonės programinę įrangą, mobiliąsias programėles ir įkrovimo stotelės programinę įrangą.
- Venkite viešojo „Wi-Fi“, kai jungiatės prie transporto priemonės sistemų ar programų.
- Naudokite stiprius slaptažodžius ir dviejų veiksnių autentifikavimą, jei įmanoma.
- Pirkite sertifikuotą, saugią įkrovimo įrangą iš patikimų šaltinių.
- Niekada neleiskite nepažįstamiems žmonėms prisijungti prie jūsų transporto priemonės sistemų ar programų.
Tai daugiau nei tik automobilis
Kuo daugiau funkcijų priklauso nuo debesijos platformų ir programų, tuo svarbiau suprasti, kad elektromobilis yra ne tik automobilis – tai prijungtas įrenginys. Lietuvos vairuotojai turi galvoti ne tik apie įkrovimą ir rimtai žiūrėti į skaitmeninę apsaugą, kaip ir į savo telefonus bei nešiojamuosius kompiuterius.
Ar apsaugojote savo elektromobilį nuo kibernetinių grėsmių? Pasidalinkite savo mintimis ar patarimais komentaruose apačioje.